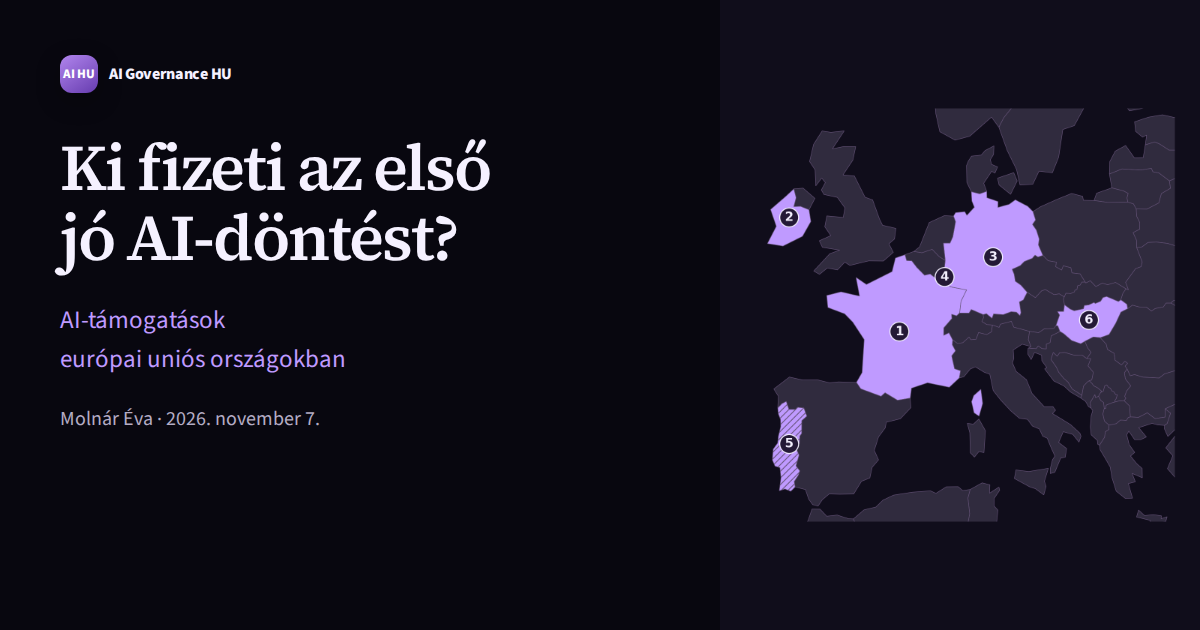
Ki fizeti az első jó AI-döntést?
Hogyan támogatják az európai uniós országok az AI-bevezetést? Hat ország példái, térképpel és támogatási arányokkal.
Elolvasom a cikketJogszabályok, hatósági források, szabványok, kockázatkezelési és biztonsági keretrendszerek magyar nyelvű, strukturált térképe. A cél nem a források másolása, hanem annak megmutatása, hogy mi mire való és mikor releváns.
Válassz egy területet, és megmutatom a kapcsolódó forrásokat a térképen.
Uniós követelmények, magyar végrehajtás és hivatalos értelmezési segítség.
Források megnyitásaFelelősségek, szervezeti működés és az AI bevezetésének keretei.
Források megnyitásaKockázatok azonosítása, értékelése és kezelése az AI életciklusában.
Források megnyitásaFenyegetések, technikai kontrollok és biztonságos fejlesztés.
Források megnyitásaHogyan támogatják az európai uniós országok az AI-bevezetést? Hat ország példái, térképpel és támogatási arányokkal.
Elolvasom a cikketAz AI governance a mesterséges intelligencia szervezeti irányítása: a felelősségek, döntési szabályok és ellenőrzések rendszere az AI kiválasztásától a használaton át a kivezetésig. Összekapcsolja az üzleti célokat, a jogi megfelelést, a kockázatkezelést és az emberi felügyeletet.
Ki engedélyezi az AI használatát, ki felel az eredményéért, és mikor kell embernek közbelépnie? Rögzítsd a szerepeket és az elfogadható használat kereteit.
Milyen adatot kezel a rendszer, kiket érinthet, és milyen hibának lehet következménye? A felhasználási célhoz és a szervezet szerepéhez kell kapcsolni az alkalmazandó követelményeket.
A használat előtti tesztelés, a működés követése, a dokumentált döntések és az incidensek kezelése segít fenntartani a kontrollt a rendszer teljes életciklusában.
Gyakorlati példa: egy belső AI-asszisztensnél jelöld ki a felelőst, határozd meg a bevihető adatok körét, és rögzítsd, mely válaszokat kell embernek ellenőriznie. Egy rendszer- vagy beszállítóváltáskor ezeket a döntéseket vizsgáld felül.
A magyar és uniós jogi keretekhez az AI Act Magyarországon oldalon, az önkéntes szakmai eszközökhöz a keretrendszerek összevetésében találsz kiindulópontot. A forrástérképen minden tétel mellett látható az ellenőrzés köre és dátuma.
Saját szerkesztői magyarázat és példa. Szakmai háttér: NIST AI RMF 1.0 – GOVERN, MAP, MEASURE, MANAGE ↗. A keretrendszer önkéntes; alkalmazása önmagában nem igazol jogi megfelelést.
Az AI Governance HU-t Molnár Éva okleveles mérnök-informatikus, MBA mesterszakon okleveles közgazdász szerkeszti. A tartalom EU AI Act compliance, ISO/IEC 23894:2023 szerinti AI-kockázatkezelési, ISO/IEC 42001:2023 alapú AI-auditori és MSZ ISO/IEC 27001:2023 szerinti információbiztonsági vezető auditori, valamint irányításirendszer- és folyamatmenedzsment háttérre épül.
A forrásokat, állításokat és változásokat auditálható logika szerint választom ki és dokumentálom.
Nemcsak azt mutatom meg, mi a szabály, hanem azt is, hol keletkezik döntési, megfelelési vagy kontrollkockázat.
Az AI-megfelelést az irányítás, a felelősségek, a kontrollok, a kockázatok és az auditálhatóság összefüggő rendszerében értelmezem.
Elsődleges jogforrásokat és hivatalos szakmai forrásokat, saját rövid magyarázattal: mi ez, kinek releváns, és mire használható governance vagy compliance munkában.
Hivatkozások a 2024/1689 rendelethez és a 2026-os Digital Omnibus módosításhoz, valamint a Bizottság közzétett alkalmazási idővonalához.
A 2025. évi LXXV. törvény, a 344/2025. Korm. rendelet és a magyar MI piacfelügyeleti hatósági környezet.
AI-rendszer definíció, tiltott gyakorlatok, Article 50 átláthatóság, GPAI és az aktuális high-risk besorolási iránymutatás-tervezet.
ISO/IEC 42001:2023, ISO/IEC 42005:2025, ISO/IEC 23894:2023, NIST AI RMF és kapcsolódó szervezeti kockázat- és hatásvizsgálati referenciák.
OWASP és MITRE ATLAS technikai és biztonsági nézőpontból.
Csak olyan változásokat emelek ki, amelyek hivatalos forrás alapján ténylegesen módosítják a szabályozási vagy governance környezetet.
Új, önkéntes útmutató az adatbiztonsági alapelvek és az AI-DSPM program tervezéséhez. A v2 sorozat első része; célzott felvétel, nem új teljes audit.
Adatvédelmi technikai tesztkörnyezet és adatkészlet került a térképre; a MITRE ATLAS tartalomverziója v2026.10-re frissült. A jegyzék ekkor 72 rekordosra bővült.
Az AI-célú tartalomfelhasználás is téma. Határidő: 2026.11.10. Konzultáció, nem új jogszabály.
SSDF-megfeleltetés és frissített projektanyag; véleményezés 2026.11.09-ig. A kiadó AI és „SI” megnevezéseket is használ; a Build 3 még tervezés alatt áll.
Az 50. cikk fő átláthatósági szabályai alkalmazandók. Egyes korábban piacra helyezett, szintetikus tartalmat generáló rendszerek szolgáltatóinál az 50. cikk (2) teljesítésének átmeneti határideje 2026.12.02.
A Bizottság aktuális alkalmazási idővonalán szereplő fő high-risk időpontok: 2027.12.02. és 2028.08.02. Az alkalmazandó követelmények a besorolástól és az átmeneti szabályoktól függnek.
A 2025. évi LXXV. törvény 3. § (2) bekezdése és 10. §-a ettől a naptól hatályos; ezek az MI piacfelügyeleti hatóság által működtetett szabályozói tesztkörnyezethez kapcsolódnak.